쇼핑몰 회원에게 문자로 할인 쿠폰 링크를 보냈는데, 고객센터에 "이 문자 스팸 아니죠?"라는 문의가 몇 건 들어옵니다. 링크도 정상이고 쿠폰도 진짜인데, 받는 사람 눈에는 낯선 주소에 무작위 문자가 붙은 링크로 보였던 겁니다. 의심한 사람은 문의라도 했지만, 그냥 지운 사람은 숫자로도 남지 않습니다.
단축 링크의 클릭률을 깎는 원인은 대개 내용보다 첫인상입니다. 이 글은 받는 사람이 링크를 누르기 전에 무엇을 보고 판단하는지, 그리고 보내는 쪽에서 어떤 신호를 챙겨야 하는지를 다룹니다.
사람들이 낯선 단축 링크를 경계하는 이유
이유는 단순합니다. 단축 링크는 주소만 보고 목적지를 알 수 없습니다. edgelink.me/aX9f2가 쇼핑몰로 가는지, 가짜 택배 조회 페이지로 가는지 누르기 전에는 모릅니다.
여기에 경험이 더해집니다. 택배 주소 확인, 과태료 조회, 청첩장, 부고 안내처럼 스미싱 문자는 대부분 링크 하나로 클릭을 유도해 왔고, 공공기관과 통신사도 출처가 불분명한 링크는 누르지 말라고 꾸준히 안내합니다. 그 결과 많은 사람에게 "모르는 주소의 짧은 링크"는 그 자체로 경고 신호가 됐습니다. 특히 부모님 세대나 보안 교육을 받은 직장인일수록 경계가 강합니다.
그러니 보내는 쪽이 할 일은 링크를 길게 되돌리는 것이 아니라, 클릭 전에 볼 수 있는 곳에 근거를 놓아두는 것입니다.
클릭 전에 사람이 보는 것들
받는 사람이 링크를 누를지 판단하는 데 쓰는 정보는 생각보다 적습니다. 메시지를 연 뒤 몇 초 안에 아래 항목을 훑습니다.
| 보는 곳 | 받는 사람이 확인하는 것 | 보내는 쪽이 할 일 |
|---|---|---|
| 도메인 | 누가 보낸 링크인가 | 브랜드 도메인 또는 한 가지 도메인을 꾸준히 사용 |
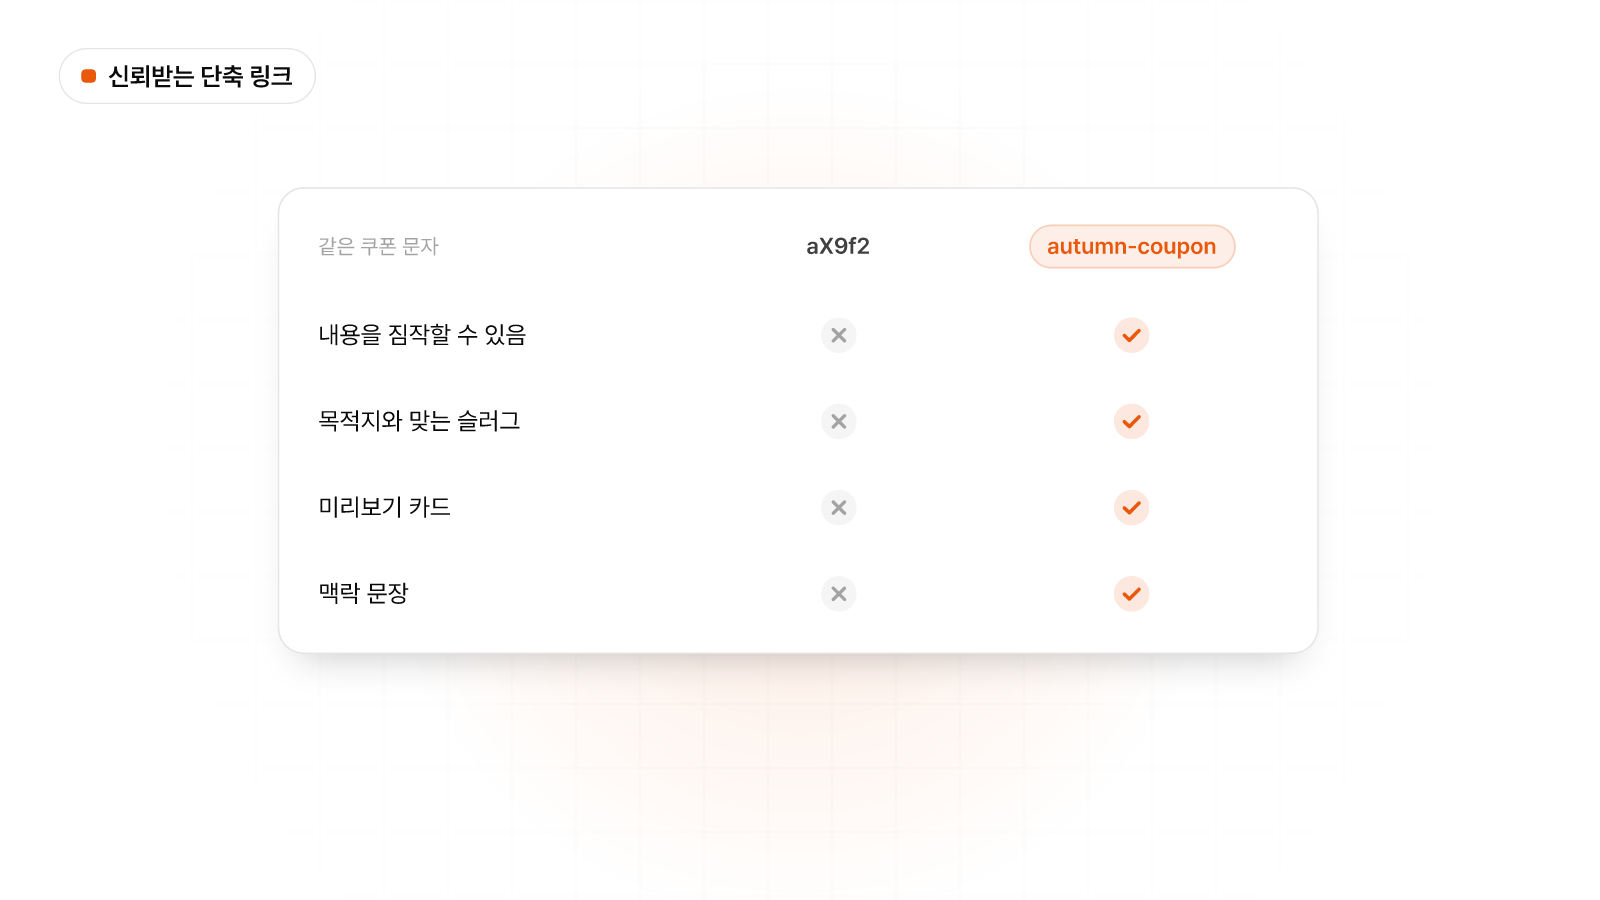
| 주소 뒷부분(슬러그) | 어디로 가는 링크인가 | 내용을 담은 슬러그 사용 |
| 미리보기 카드 | 열면 무엇이 나오는가 | 목적지와 맞는 제목·이미지 설정 |
| 링크 앞뒤 문장 | 왜 나에게 이 링크를 보냈는가 | 맥락과 목적지를 한 문장으로 설명 |
| 발신자 이름 | 아는 곳에서 온 메시지인가 | 알림톡·채널 등 확인된 발신 경로 사용 |
이 가운데 어느 하나만 어색해도 의심은 시작됩니다. 반대로 여러 신호가 같은 이야기를 하면 링크가 짧아도 크게 문제 되지 않습니다. 아래에서 하나씩 보겠습니다.
도메인으로 누가 보냈는지 보여주기
가장 강한 신호는 도메인입니다. go.mybrand.com/coupon처럼 회사 도메인 아래에서 발행한 링크는 주소만으로 발신자를 알려줍니다. 받는 사람이 이미 아는 브랜드라면 경계가 거의 사라집니다.
운영 측면에서도 이점이 있습니다. 메일 보안 솔루션이나 사내 필터는 처음 보는 단축 도메인을 보수적으로 다루는 경우가 있는데, 회사 도메인은 그런 오해를 덜 삽니다. B2B 영업 메일이나 제휴 제안처럼 기업 메일함으로 들어가는 링크라면 차이가 더 큽니다.
자기 도메인이 없을 때도 원칙은 같습니다. 여러 단축 서비스를 섞어 쓰지 말고 한 가지 도메인을 꾸준히 써서 고객이 그 주소에 익숙해지게 만드는 것입니다. 서브도메인 고르기와 DNS 설정은 내 도메인으로 단축 링크 만들기에 따로 정리했고, 개념은 커스텀 도메인 용어 설명을 참고하면 됩니다.
슬러그로 어디로 가는지 알려주기
도메인이 "누가"라면 슬러그는 "어디로"입니다. edgelink.me/aX9f2 대신 edgelink.me/autumn-coupon이면, 받는 사람은 가을 쿠폰 페이지가 열릴 것이라고 예상합니다. 예상이 가능하다는 것만으로 낯선 링크가 아니게 됩니다.
신뢰 관점에서 슬러그를 지을 때는 두 가지만 지키면 됩니다.
- 목적지와 정확히 맞춥니다. 슬러그가
free-gift인데 열어 보니 유료 상품 목록이면, 다음 링크부터는 믿지 않습니다. 기대를 만든 만큼 그대로 보여줘야 합니다. - 공식처럼 보이려고 꾸미지 않습니다.
official,verify,secure,login같은 단어는 오히려 피싱 링크가 즐겨 쓰는 단어라 의심을 삽니다. 캠페인명이나 상품명처럼 담백한 단어가 낫습니다.
슬러그를 잘 짓는 구체적인 규칙은 커스텀 슬러그로 브랜드 단축 링크 만들기에서 다뤘습니다. 한글 문장을 영문 슬러그로 바꿀 때는 슬러그 생성기를 쓰면 편합니다.
미리보기 카드로 무엇이 열리는지 보여주기
카카오톡, 슬랙, 페이스북 메신저처럼 링크를 카드로 펼쳐 보여주는 곳에서는 미리보기 카드가 주소보다 먼저 눈에 들어옵니다. 카드에는 목적지 페이지의 오픈 그래프 정보, 즉 제목과 설명과 이미지가 들어갑니다.
신뢰를 주는 카드는 목적지를 정직하게 요약합니다. 브랜드 로고나 상품 사진이 보이고, 제목이 메시지 내용과 같은 이야기를 하면 받는 사람은 열기 전부터 무엇을 보게 될지 압니다. 반대로 카드가 비어 있으면 파란 주소 한 줄만 남아 의심을 받고, 카드가 목적지와 다르면 더 나쁩니다. 쿠폰 링크를 보냈는데 카드에 회사 메인 페이지 제목이 뜨면, 받는 사람은 무언가 이상하다고 느낍니다.
발송 전에 OG 미리보기 도구로 카드가 어떻게 보일지 먼저 확인하는 것이 안전합니다. 목적지 페이지를 직접 고칠 수 없는 경우를 포함해 카드의 제목과 이미지를 링크별로 바꾸는 방법은 미리보기 썸네일·제목 직접 설정하기를 보면 됩니다.
메시지 안에 맥락 문장 넣기
링크만 덩그러니 보내는 메시지는 신뢰 신호를 스스로 버리는 셈입니다. 링크 바로 앞이나 뒤에 왜 이 링크를 보내는지, 누르면 어디가 열리는지를 한 문장으로 적습니다.
| 이렇게 보내면 | 이렇게 바꿉니다 |
|---|---|
| 쿠폰 받기 (링크) | 10월 구매 고객께 드리는 가을 쿠폰입니다. 스마트스토어 쿠폰함으로 연결됩니다. (링크) |
| 확인 부탁드립니다 (링크) | 지난 미팅에서 말씀드린 제안서입니다. PDF 1개, 로그인 없이 열립니다. (링크) |
| 설문 참여 (링크) | 수강생 만족도 설문입니다. 네이버 폼, 3문항이고 1분 정도 걸립니다. (링크) |
바꾼 문장에는 공통점이 있습니다. 받는 사람이 왜 이 메시지를 받았는지, 목적지가 어떤 서비스인지, 누르면 무엇을 해야 하는지가 들어 있습니다. 특히 "로그인 없이 열립니다", "개인정보를 묻지 않습니다"처럼 받는 사람이 걱정할 만한 부분을 먼저 말해 주면 효과가 큽니다. 스미싱 링크는 대개 로그인이나 개인정보 입력으로 이어지기 때문입니다.
발신 경로도 신뢰 신호입니다. 같은 내용이라도 일반 문자보다 카카오 알림톡이나 브랜드 채널 메시지로 보내면 발신자가 화면에 표시됩니다. 경로를 고를 수 있다면 발신자가 확인되는 쪽을 씁니다.
정상 링크를 피싱처럼 보이게 만드는 실수
신뢰 신호를 더하는 것만큼 깎는 요소를 빼는 것도 중요합니다. 실무에서 자주 보이는 실수는 이렇습니다.
- 무작위 문자열을 그대로 씁니다. 링크 수가 많아 슬러그를 일일이 짓기 어렵더라도, 고객에게 직접 보내는 링크만큼은 읽히는 이름을 붙입니다.
- 단축 링크를 여러 번 겹칩니다. 단축 링크가 다른 단축 링크로, 그게 다시 광고 추적 주소로 넘어가는 구조입니다. 주소창이 여러 번 바뀌면서 받는 사람도 불안해지고, 일부 메신저는 중간에서 미리보기 카드를 만들지 못합니다. 목적지까지 한 번에 가도록 정리합니다.
- 미리보기와 목적지가 다릅니다. 이벤트가 끝나 목적지를 바꿨는데 카드 제목은 예전 이벤트 그대로인 경우가 흔합니다. 목적지를 바꿨다면 카드도 함께 확인합니다.
- 문구가 다급합니다. "지금 확인하지 않으면 혜택이 사라집니다" 같은 압박은 스미싱 문자의 전형적인 말투입니다. 마감이 있다면 날짜를 담담하게 적는 편이 낫습니다.
- 목적지가 http로 열립니다. 브라우저가 주의 표시를 띄우면 링크를 아무리 잘 만들어도 소용이 없습니다.
운영자가 챙겨야 할 링크 관리
신뢰는 보내는 순간에만 필요한 것이 아닙니다. 예전에 보낸 링크가 지금 어디로 가는지도 신뢰의 일부입니다. 반년 전 문자에 들어 있던 링크를 누군가 지금 누를 수 있기 때문입니다.
끝난 캠페인 링크는 닫습니다. 이벤트가 끝났는데 링크가 계속 마감된 페이지나 빈 화면으로 이어지면 브랜드에 대한 인상이 나빠집니다. 만료일을 정해 두고 만료 후에는 현재 진행 중인 이벤트나 안내 페이지로 보내는 편이 깔끔합니다. 구체적인 설정은 링크 만료 기한 설정하기와 만료된 링크를 다른 페이지로 보내는 법을 참고하세요.
목적지를 정기적으로 점검합니다. 캠페인용으로 따로 샀던 도메인을 해지하면, 나중에 다른 사람이 그 도메인을 사서 전혀 다른 페이지를 올릴 수 있습니다. 그러면 예전에 보낸 단축 링크가 남의 사이트로 이어집니다. 분기에 한 번 정도 자주 쓰는 링크의 목적지를 직접 열어 확인하고, 더 이상 관리하지 않는 목적지로 가는 링크는 보관해 연결을 끊습니다.
남용 신고에 대비합니다. 단축 링크 서비스는 피싱이나 사기에 쓰인 링크를 신고받아 차단합니다. 내 링크가 오해로 신고되지 않으려면 앞에서 다룬 신호들을 챙기는 것이 가장 좋은 예방입니다. 반대로 내 브랜드를 사칭한 단축 링크를 발견했다면 해당 서비스의 신고 창구로 바로 알립니다.
Edgelink에서 신뢰 신호 챙기기
Edgelink에서는 위 항목을 링크를 만드는 화면에서 바로 챙길 수 있습니다. 링크 기능 기준으로 정리하면 이렇습니다.
| 신뢰 신호 | Edgelink에서 하는 방법 | 플랜 |
|---|---|---|
| 의미 있는 슬러그 | 링크 생성 시 커스텀 단축 키 지정 | Hobby 이상 |
| 미리보기 카드 직접 설정 | 링크별 OG 제목·설명·이미지 지정 | Pro |
| 끝난 캠페인 링크 닫기 | 만료일과 만료 후 이동할 주소 설정 | Hobby 이상 |
| 더 이상 쓰지 않는 링크 끊기 | 링크 보관. 보관한 링크는 목적지로 연결되지 않음 | 전 플랜 |
| 받는 사람 한정 공유 | 비밀번호 보호 | Pro |
클릭 분석에서는 봇으로 판별된 트래픽이 자동으로 걸러지므로, 메일 보안 필터나 크롤러가 링크를 미리 열어 본 기록 때문에 클릭 수가 부풀려지는 일을 줄일 수 있습니다.
Edgelink로 만든 링크가 피싱, 스캠, 악성코드 배포 같은 목적으로 쓰이는 것을 발견했다면 abuse@edgelink.me로 신고할 수 있습니다. 접수된 링크는 이용약관의 신고 체계에 따라 검토 후 조치됩니다.
발송 전 1분 점검표
마지막으로, 링크를 고객에게 보내기 전에 아래 다섯 줄만 확인하면 대부분의 의심을 피할 수 있습니다.
- 주소만 보고 누가 보냈는지 알 수 있는가 (도메인)
- 주소만 보고 어디로 가는지 짐작할 수 있는가 (슬러그)
- 미리보기 카드가 목적지와 같은 이야기를 하는가
- 링크 앞뒤에 왜 보내는지, 무엇이 열리는지 한 문장이 있는가
- 목적지까지 한 번에 가고, https로 열리는가
이 점검을 통과한 링크를 보냈는데도 클릭이 낮다면 그때는 신뢰가 아니라 제안 내용이나 발송 시점을 볼 차례입니다. 채널별 클릭률을 비교하는 방법은 링크 분석 가이드에서 이어서 볼 수 있습니다.
자주 묻는 질문
단축 링크를 보내면 왜 스팸 같다는 말을 듣나요?
스미싱 문자 상당수가 단축 링크를 쓰기 때문입니다. 받는 사람은 주소만 보고는 목적지를 알 수 없으니, 도메인이 낯설고 뒷부분이 무작위 문자열이면 일단 의심합니다. 누가 보냈고 어디로 가는지 클릭 전에 보여주면 경계가 줄어듭니다.
커스텀 도메인이 없어도 신뢰를 높일 수 있나요?
네. 의미 있는 슬러그, 목적지와 맞는 미리보기 카드, 링크 앞뒤에 무엇이 열리는지 설명하는 문장만으로도 인상이 크게 달라집니다. 도메인은 그 위에 더하는 신호입니다.
단축 링크를 여러 번 거쳐도 문제없나요?
동작은 하지만 권하지 않습니다. 리다이렉트가 길어지면 열리는 속도가 느려지고, 일부 보안 필터나 메신저 미리보기가 중간 주소를 의심하거나 카드를 만들지 못하는 경우가 생깁니다. 단축 링크는 목적지로 한 번에 가도록 만드는 것이 좋습니다.
내 단축 링크가 악용되거나 의심스러운 링크를 발견하면 어떻게 하나요?
자기 링크라면 바로 보관하거나 목적지를 점검합니다. Edgelink로 만든 단축 링크가 피싱이나 사기에 쓰이는 것을 발견했다면 abuse@edgelink.me로 신고할 수 있고, 접수된 링크는 검토 후 조치됩니다.